A Ilusão da Aleatoriedade: Por Que Computadores Não Conseguem Sortear Números Aleatórios?
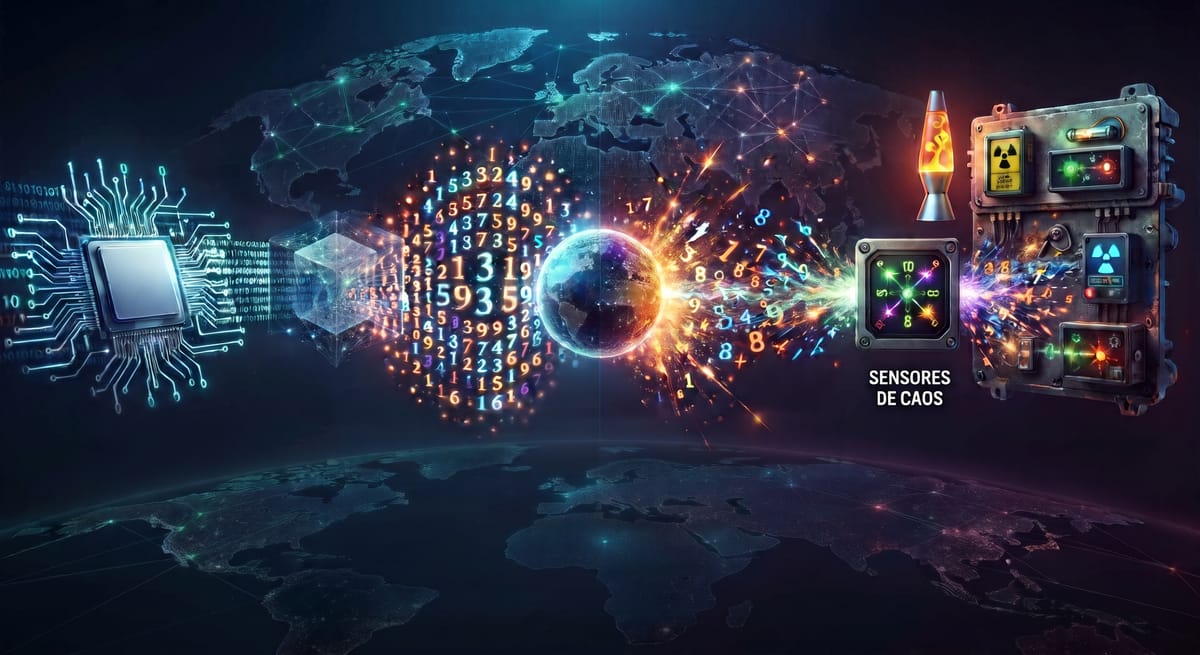
A Ilusão do Acaso Digital: Como os Computadores Tentam Simular o Imprevisível
Quando você joga um dado virtual, escuta uma playlist no modo aleatório ou compra um bilhete de loteria online, assume intuitivamente que o resultado é fruto do mais puro acaso. No entanto, existe um segredo fascinante na ciência da computação: os computadores são fundamentalmente incapazes de gerar números verdadeiramente aleatórios por conta própria.
Para entender por que isso acontece, é preciso compreender a natureza dos computadores e como a humanidade contornou essa limitação para construir a segurança da era digital.
1. O Problema do Determinismo
Os computadores foram rigorosamente projetados para serem determinísticos. Isso significa que, dada uma mesma instrução e os mesmos dados de entrada (inputs), a máquina produzirá sempre exatamente o mesmo resultado. Se um processador calculasse $2 + 2 = 4$ na maioria das vezes, mas ocasionalmente resultasse em $5$ por "acaso", o dispositivo seria considerado defeituoso.
A aleatoriedade pura, por definição, exige a ausência absoluta de padrão, memória ou regra previsível. Como uma máquina baseada em lógica estrita, circuitos binários e regras matemáticas rígidas pode criar algo sem regra alguma?
A resposta curta é: ela não cria. Em vez disso, a computação utiliza truques matemáticos e físicos engenhosos para simular o acaso.
2. Os Dois Tipos de Aleatoriedade na Computação
Para solucionar esse dilema entre lógica rígida e necessidade de imprevisibilidade, a ciência da computação divide a geração de números em duas abordagens distintas:
- Pseudoaleatórios (PRNG): Baseados em algoritmos matemáticos rápidos e previsíveis, utilizando uma "Semente" (Seed).
- Verdadeiros (TRNG): Baseados em fenômenos físicos e no caos do mundo real, mais lentos e altamente imprevisíveis.
3. Geradores de Números Pseudoaleatórios (PRNG)
Utilizados na imensa maioria das aplicações cotidianas — como jogos de videogame, simulações estatísticas e linguagens de programação —, os PRNGs não criam aleatoriedade real; eles a simulam.
Estes sistemas utilizam algoritmos matemáticos complexos que recebem um valor inicial chamado de Semente (Seed). O algoritmo aplica uma série de transformações na semente para produzir uma sequência de números que parece perfeitamente aleatória para um observador humano.
- O ponto fraco: Se você descobrir qual é o algoritmo e qual semente foi utilizada, poderá prever com 100% de precisão todos os números que serão gerados a seguir.
- A solução prática: Para evitar sequências previsíveis, os sistemas operacionais utilizam como semente o relógio interno do computador no exato milissegundo ou microssecundo do sorteio (como o tempo decorrido desde 1º de janeiro de 1970).
4. Geradores de Números Aleatórios Verdadeiros (TRNG)
Quando a imprevisibilidade absoluta é mandatória — como em criptografia bancária, segurança de senhas e apostas regulamentadas —, os algoritmos puros não são suficientes. É necessário recorrer à física.
Os TRNGs utilizam sensores para capturar fenômenos naturais chamados de fontes de entropia (ruído do mundo real):
- Ruído Eletromagnético e Atmosférico: Serviços como o random.org utilizam rádios sintonizados em frequências vazias para capturar a estática da atmosfera e transformá-la em dados numéricos.
- Decaimento Radioativo: Dispositivos medem o tempo exato entre a emissão de partículas de um elemento radioativo, um evento quântico microscopicamente imprevisível.
- Física Quântica: A mecânica quântica é o único campo da física fundamentalmente não determinístico. Sistemas avançados usam o comportamento imprevisível de fótons (partículas de luz) para gerar dados puros.
- Câmeras e Caos Físico (Cloudflare): A empresa mantém uma parede com mais de 100 lâmpadas de lava em seu escritório. Uma câmera filma o movimento do fluido colorido, transformando variações imprevisíveis de luz e forma em chaves de criptografia para proteger grande parte da web.
5. Comparativo: PRNG vs. TRNG
| Característica | Pseudoaleatório (PRNG) | Verdadeiro (TRNG) |
|---|---|---|
| Origem | Fórmulas matemáticas e código | Fenômenos físicos do mundo real |
| Velocidade | Extremamente rápido | Mais lento (depende da medição física) |
| Repetibilidade | Sim (basta reusar a mesma seed) | Não (impossível reproduzir o estado físico) |
| Uso Principal | Jogos, simulações, testes | Criptografia, segurança avançada, loterias |
6. Por Que Isso Importa?
A distinção entre aleatoriedade simulada e real impacta diretamente o mundo real:
- Segurança em Jogos Online: Nos anos 1990, pesquisadores descobriram falhas em softwares de pôquer online cujo PRNG dependia de sementes previsíveis baseadas no horário do sistema, permitindo prever cartas e quebrar o jogo.
- Criptografia Digital: Se chaves de segurança forem geradas com algoritmos previsíveis, invasores podem adivinhar senhas e interceptar conexões. Por isso, sistemas operacionais combinam constantemente ruídos de hardware (movimentos do mouse, intervalos de teclado e variações térmicas do processador) em um "poço de entropia" para garantir segurança inquebrável.
7. Conclusão
A aleatoriedade pura em ambientes computacionais é uma ilusão tecnologicamente brilhante. As máquinas apenas calculam. Para jogos e simulações casuais, a matemática dos PRNGs é perfeita e veloz. No entanto, quando a segurança digital global está em jogo, a tecnologia recorre ao caos imprevisível do universo físico.
Fontes e Referências Teóricas
Abaixo estão as principais fontes de referência e documentações oficiais sobre esses temas:
-
Cloudflare e a Parede de Lâmpadas de Lava (Wall of Entropy):
- Explicação detalhada e técnica de como a Cloudflare utiliza o caos visual das lâmpadas de lava para gerar chaves de criptografia e entropia para a web.
- Cloudflare Blog - Lava Lamps
-
RANDOM.ORG (Ruído Atmosférico e Quântico):
- Metodologia oficial de geração de números verdadeiramente aleatórios utilizando ruído atmosférico capturado por rádios.
- RANDOM.ORG Background
-
IETF RFC 4086 (Requisitos de Aleatoriedade para Segurança):
- Documento padrão da Internet Engineering Task Force que define as diretrizes, ameaças e melhores práticas para a geração de números aleatórios e uso de fontes de entropia em sistemas criptográficos.
- IETF Datatracker - RFC 4086
-
Análises Históricas de PRNG em Jogos Online (Pôquer dos Anos 1990):
- Estudos de caso e artigos de segurança cibernética sobre vulnerabilidades em algoritmos de embaralhamento e sementes previsíveis (seeds) em softwares pioneiros de pôquer online (como o histórico caso do Planet Poker).
- The Wizard of Odds - Casino and Gambling Math Analysis